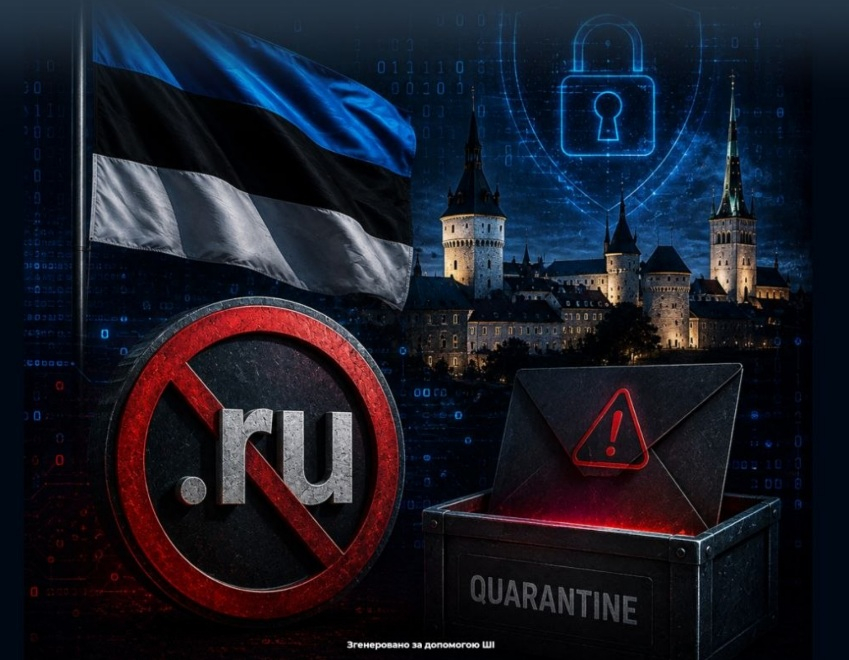
Естонія блокує російські електронні листи для захисту державних установ
Що саме змінилося у пошті держустанов Естонії?
З вересня в Естонії електронні листи, що приходять із російських серверів або адрес з доменом «.ru», більше не надходять безпосередньо до державних органів. Замість цього такі повідомлення автоматично відсилають у карантин для ретельної перевірки й фільтрації.
Це нововведення покликане запобігти потенційним кіберзагрозам, які дедалі частіше виникають у цифровому просторі.
Для чого запроваджена ця міра?
Міністерка юстиції та цифрових технологій Естонії Лійза Пакоста пояснює: такі заходи — частина широкої стратегії боротьби з атаками хакерів. За її словами, останнім часом кількість DDoS-атак в країні значно зросла:
- 484 атаки у 2023 році,
- 580 у першій половині 2024-го,
- планується ще більше — 756 у 2025 році.
Важливо, що значна частина цих кібератак походить саме з Росії.
Кіберпростір як поле бою
У Центрі протидії дезінформації відзначають: Росія використовує кіберзагрози у рамках масштабної гібридної війни. Її методи охоплюють:
- DDoS-атаки, що паралізують роботу сайтів і сервісів;
- викрадення конфіденційних даних;
- спроби саботувати роботу державних установ і критичної інфраструктури.
Усі ці кроки створюють додаткові перешкоди для ефективного функціонування та безпеки державного сектору Естонії.
Що це означає для користувачів і державних органів?
Для держустанов Естонії нові правила означають покращений рівень кібербезпеки та зниження ризиків від зловмисних атак. Користувачі з Росії можуть стикнутися з певними затримками у доставці листів або їх додатковою перевіркою.
У контексті сучасної цифрової війни такі заходи є необхідними для збереження надійності та стабільності роботи державного апарату.
Допомога у боротьбі з дезінформацією
Цей крок також підтримує загальну боротьбу з дезінформацією, яка поширюється через електронні канали. В Естонії активно працюють над тим, щоб забезпечити громадянам якісну, правдиву інформацію, захищену від зовнішніх впливів.
Фото: Центр протидії дезінформації / Телеграм
Цікаво, що Естонія не перша країна, яка вдається до таких заходів. Наприклад, Латвія також обмежила доступ до інформаційних ресурсів з російських джерел через загрози кібербезпеки. Кількість спроб DDoS-атак вражає! В Україні подібні заходи теж активно обговорюються, адже дезінформація — це реальна загроза. Схоже, що такі дії стали новою нормою в безпековій політиці країн Балтії.
Така заборона на російські електронні листи вплине на звичайних людей, які можуть зіткнутися з затримками в комунікації з державними органами. Якщо ви з Росії намагаєтеся зв’язатися з естонськими установами, будьте готові до перевірки ваших листів. Це може ускладнити отримання навіть важливої інформації чи документів. Коли зростає кількість кіберзагроз, такі заходи стають необхідними для захисту.
Цікаво, що Естонія робить такі кроки. Недавно у мене був досвід спілкування з естонською державною установою з Росії. Навіть без усіх цих обмежень була затримка в отриманні відповіді. Тепер, думаю, затримки можуть стати ще більшими. А якщо врахувати, що кількість DDoS-атак зросла до 580 у першій половині 2024 року, то міркування про безпеку цілком зрозумілі.